Du HTTPS qui se renouvelle tout seul.
Des certificats Let's Encrypt automatisés : émis, installés et renouvelés pour vous, scellés dans un coffre-fort géré et rattachés directement à vos équilibreurs de charge et à vos sites statiques.
TLS automatisé
Des certificats qui s'émettent et se renouvellent tout seuls
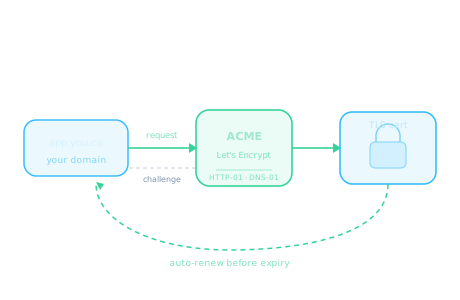
Pointez un domaine vers Patrii et nous nous occupons de l'échange ACME : les certificats Let's Encrypt sont émis, installés et renouvelés avant leur expiration, avec des défis HTTP-01 ou DNS-01. Aucune tâche cron, aucune panne à 3 h du matin.
Let's EncryptRenouvellement automatiqueHTTP-01 / DNS-01
Gérer les certificats
Stockés en sécurité
Des clés scellées dans un coffre-fort géré
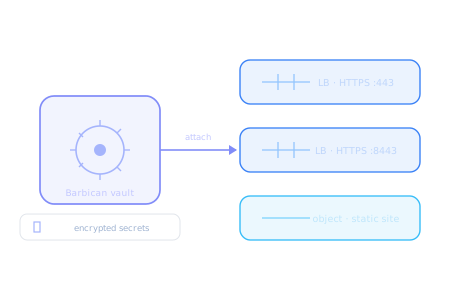
Les clés privées et les certificats sont chiffrés dans un magasin de secrets reposant sur Barbican, jamais sur un disque que vous devez protéger, et se rattachent directement aux écouteurs de vos équilibreurs de charge et à vos sites statiques.
Coffre-fort BarbicanChiffré au reposRattaché aux écouteurs
Notre sécurité
Pourquoi le TLS de Patrii
Des certificats, sans les corvées
Sécurisé par défaut